高项题库-2009上-综合知识第4题(单选题)
防火墙把网络划分为几个不同的区域,一般把对外提供网络服务的设备(如WWW 服务器、FTP 服务器)放置于(4)区域。
A.信任网络
B.非信任网络
C.半信任网络
D.DMZ(非军事化区)
【答案】D
【解析】
传统便捷防火墙主要有以下4种典型的应用:
(1)控制来自因特网对内部网络的访问。
(1)控制来自第三方局域网对内部网络的访问。
(1)控制局域网内部不同部门网络之间的访问。
(1)控制对服务器中心网络的访问。
而其中的第一项应用“控制来自因特网对内部网络的访问”是一种应用最广也是最重要防火墙应用环境。在这种应用环境下,防火墙主要保护内部网络不遭受因特网用户(主要是指非法的黑客)的攻击。在这种环境下,一般情况下防火墙网络可划分为三个不同级别的安全领域:
(1)内部网络。这是防火墙要保护的对象,包括全部企业内部网络设备即用户主机,这个区域是防火墙的可信区域(这是由传统边界防火墙的设计理念决定的)。
(2)外部网络。这是防火墙要防护的对象,包括外部因特网主机和设备,这个区域为防火墙的非可信网络区域(同样也是由传统边界防火墙的设计理念决定的。)
(3)DMZ(非军事区)。它是从企业内部网络中划分的一个小区域,在其中就包括内部网络中用于公共服务的外部服务器,如Web服务器,邮件服务器、FIP服务器和外部DNS服务器等,它们都是为因特网提供某种信息服务。
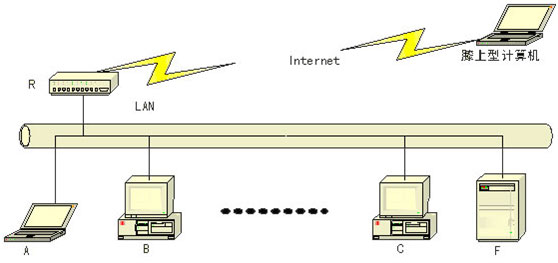
具有三个不级别安全区域的网络结构如下图所示:
在以上三个区域内,用户需要对不同的安全区域采取不同的安全策略。虽然会内部网络和DMZ区都属于企业内部网的一部分,但它们的安全级别(策略)是不同的,对于要保护的大部分内部网络,一般情况下禁止所有来自因特网用户的访问:而由企业内部划分出去的DMZ 区,因需要为因特网应用所提供相关的服务,因此允许任何人对诸如Web服务器进行正常的访问。